NIS2 maakt fysieke toegangscontrole onderdeel van cybersecurity
Met de formalisering van de NIS2-richtlijn verandert fysieke toegangscontrole van een facilitaire voorziening in een board-level cybersecurityvraagstuk. Wat betekent dit voor uw kantoorgebouw?
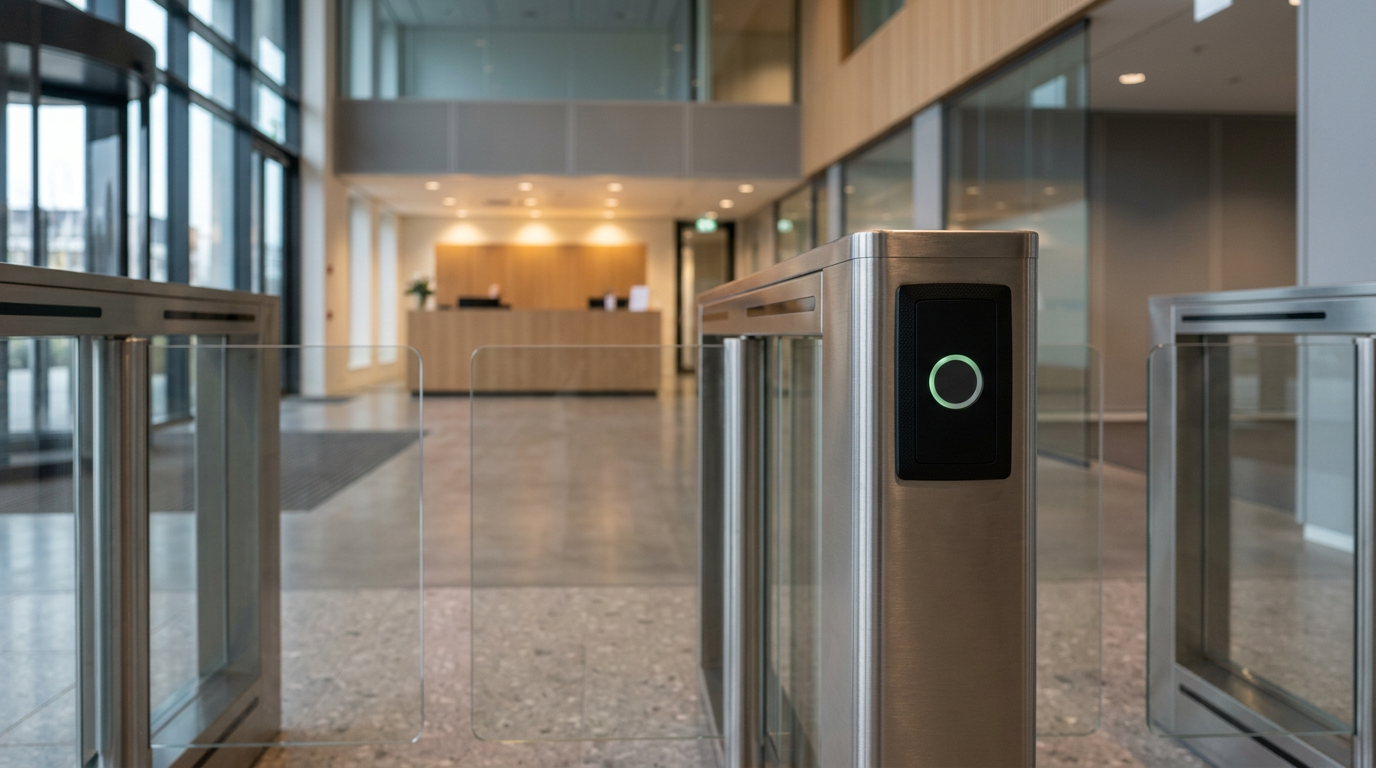
De fysieke toegangscontrole van kantoorgebouwen transformeert definitief van een facilitaire kwestie naar een primair dossier voor de board. Met de NIS2-richtlijn vallen fysieke toegangssystemen, slimme tourniquets en gebouwbeheersystemen — voor organisaties die onder de richtlijn vallen — als gekoppelde Operationele Technologie (OT) onder de Europese zorgplicht voor cybersecurity en continuïteit. Voor directies, CFO's en vastgoedverantwoordelijken betekent dit dat een verouderde pashouder of een niet-gecoördineerd IP-netwerk van de receptie een direct juridisch en operationeel risico kan vormen.
De fusie van fysieke en digitale beveiliging
Traditioneel was gebouwbeveiliging een overzichtelijk domein van sleutels, badges en een gesloten bewakingssysteem. In moderne kantooromgevingen zijn fysieke toegangssystemen echter volledig digitaal geïntegreerd. Tourniquets, liftsturingen, slimme deursloten en bezoekersregistratie communiceren via IP-netwerken met cloudomgevingen en personeelsdatabases.
Dit maakt het fysieke toegangssysteem een potentiële ingang voor cyberaanvallen. De NIS2-richtlijn en de richtlijnen van het Nationaal Cyber Security Centrum (NCSC) eisen dat organisaties de risico's van Operationele Technologie (OT) integraal meenemen in hun risicoanalyses. Een fysieke inbraak of een gehackt toegangspaneel kan de poort openzetten naar het primaire bedrijfsnetwerk. Andersom kan een ransomware-aanval het gebouw fysiek blokkeren of juist onbevoegd toegang verlenen.
Waar de kwetsbaarheden in het kantoorgebouw zitten
Bij veel middelgrote en grote organisaties ontbreekt een overzicht van de kwetsbaarheden in de facilitaire infrastructuur. Fysieke beveiliging en IT zijn historisch gezien gescheiden afdelingen. Dit leidt in de praktijk tot specifieke knelpunten:
- Verouderde pastechnologie: Gebruik van onversleutelde RFID-kaarten die eenvoudig te kopiëren zijn met goedkope apparatuur.
- Gedeelde netwerkinfrastructuur: Toegangslezers en IP-camera's die op hetzelfde fysieke netwerk zitten als het kantoornetwerk, zonder adequate vlan-segmentatie.
- Onderhoudstoegang van derden: Installateurs en leveranciers die via onbeveiligde remote-verbindingen toegang hebben tot gebouwbeheersystemen.
- Gebrek aan lifecycle-management: Hard- en software van toegangssystemen die jarenlang niet worden voorzien van beveiligingsupdates.
Onder NIS2 zijn organisaties verplicht om ook de veiligheid van hun toeleveringsketen te waarborgen. Dit betekent dat de installateur van de tourniquets en de leverancier van de toegangssoftware moeten voldoen aan strenge security-eisen.
Verantwoordelijkheid tussen huurder en verhuurder
In de kantoormarkt ontstaat een complex vraagstuk over de verdeling van verantwoordelijkheden. De scheidingslijn tussen de schil van het gebouw (vaak verhuurder) en het inbouw- en toegangssysteem (vaak huurder) is digitaal vervaagd.
| Domein | Verantwoordelijkheid verhuurder | Verantwoordelijkheid huurder |
|---|---|---|
| Hoofdentree & tourniquets | Fysieke hardware en algemene IT-segmentatie van het pand | Koppeling aan eigen personeelssysteem en bevoegdhedenbeheer |
| Gebouwbeheersysteem (GBS) | Beveiliging van klimaat-, lift- en centrale netwerken | Beveiliging van eigen gehuurde zones en specifieke IT-ruimtes |
| Leveranciersbeheer | Certificering van centrale gebouwinstallateurs | Screening en contracten van eigen kantoor- en beveiligingspartners |
| Continuïteitsplannen | Noodplannen voor centrale gebouwtoegang bij stroom- of netwerkuitval | Eigen business continuity plan bij digitale uitval van kantoorfuncties |
Het niet nakomen van deze verplichtingen kan bij incidenten leiden tot bestuurlijke aansprakelijkheid en forse boetes. Het is daarom essentieel dat afspraken over cybersecurity en OT-beheer expliciet worden vastgelegd in de huurovereenkomst en service level agreements.
Fysieke beveiliging verankeren in de workplace strategie
Het aanpassen van toegangssystemen aan de NIS2-eisen is zelden een op zichzelf staande IT-operatie. Het heeft directe impact op de gebruikerservaring van medewerkers en bezoekers, de inrichting van de ontvangsthal en het hybride werkmodel.
Wanneer een organisatie kiest voor een ingrijpende kantoortransformatie of het herzien van de workplace strategie, moet fysieke beveiliging vanaf dag één onderdeel zijn van de uitgangspunten. Het installeren van biometrische lezers, mobiele toegang via smartphones of dynamische zonering vraagt om een zorgvuldige afweging tussen veiligheid, gastvrijheid en privacy.
Een doordacht Programma van Eisen voor het kantoor borgt dat de IT-beveiligingsschil en de fysieke architectuur naadloos op elkaar aansluiten. Dit voorkomt dat er achteraf kostbare aanpassingen moeten worden gedaan aan poortjes, bekabeling of lezers.
Stappenplan voor de boardroom
Om tijdig te voldoen aan de wetgeving en risico's te beperken, kunnen directies en vastgoedverantwoordelijken de volgende stappen hanteren:
- Voer een gecombineerde IT/OT-audit uit: Breng alle fysieke apparaten in kaart die verbonden zijn met het netwerk, van badgelezers tot slimme sloten.
- Segmenteer het netwerk: Scheid gebouwgebonden systemen strikt van het zakelijke IT-netwerk om ongeautoriseerde toegang tot het bedrijfsnetwerk te voorkomen.
- Herzie contracten met leveranciers: Eis NIS2-conformiteit en actieve patchmanagement-garanties van alle beveiligings- en facilitaire partners.
- Formaliseer incident response: Leg vast wat het protocol is als een fysiek toegangssysteem uitvalt of wordt gecompromitteerd.
- Evalueer de vastgoedportefeuille: Beoordeel of de huidige huisvesting en contracten voldoen aan de vereiste beveiligingsniveaus.
Wat dit betekent
De NIS2-richtlijn maakt een einde aan het vrijblijvende karakter van fysieke gebouwbeveiliging. Fysieke toegangssystemen en smart-building netwerken zijn integraal onderdeel geworden van de corporate cybersecurity-strategie. Tijdige actie voorkomt niet alleen boetes en juridische aansprakelijkheid, maar waarborgt ook de continuïteit en de waarde van uw kantooromgeving.
Wilt u inzicht in de gereedheid van uw huidige kantoorgebouw en organisatorische kaders? Boek direct een strategiesessie met een van onze specialisten om uw vastgoed- en werkplekstrategie NIS2-proof te maken.
Bronnen
Cijfers en normen in dit artikel zijn gebaseerd op onderstaande publicaties.
- 1.Richtlijn (EU) 2022/2555 (NIS2-richtlijn)Europees Parlement en de Raad van de Europese Unie · 2022
- 2.Cyberbeveiliging en OT-beveiliging richtlijnenNationaal Cyber Security Centrum (NCSC) · 2023